
Den 30. august udsendte OpenClaw en opdatering, der indeholder omkring halvdelen af alle de kodeændringer, projektet nogensinde har modtaget. 16.000 pull requests fra 933 bidragydere, hvoraf 569 bidrog for første gang. Udgivelsen blev udskudt i knap syv uger, fordi opgraderingsstien for eksisterende installationer ikke var god nok.
Den er værd at gå igennem i detaljer, for 2.0 handler ikke om en bedre model. Den handler om alt det, der ligger omkring modellen.
Hvad OpenClaw er
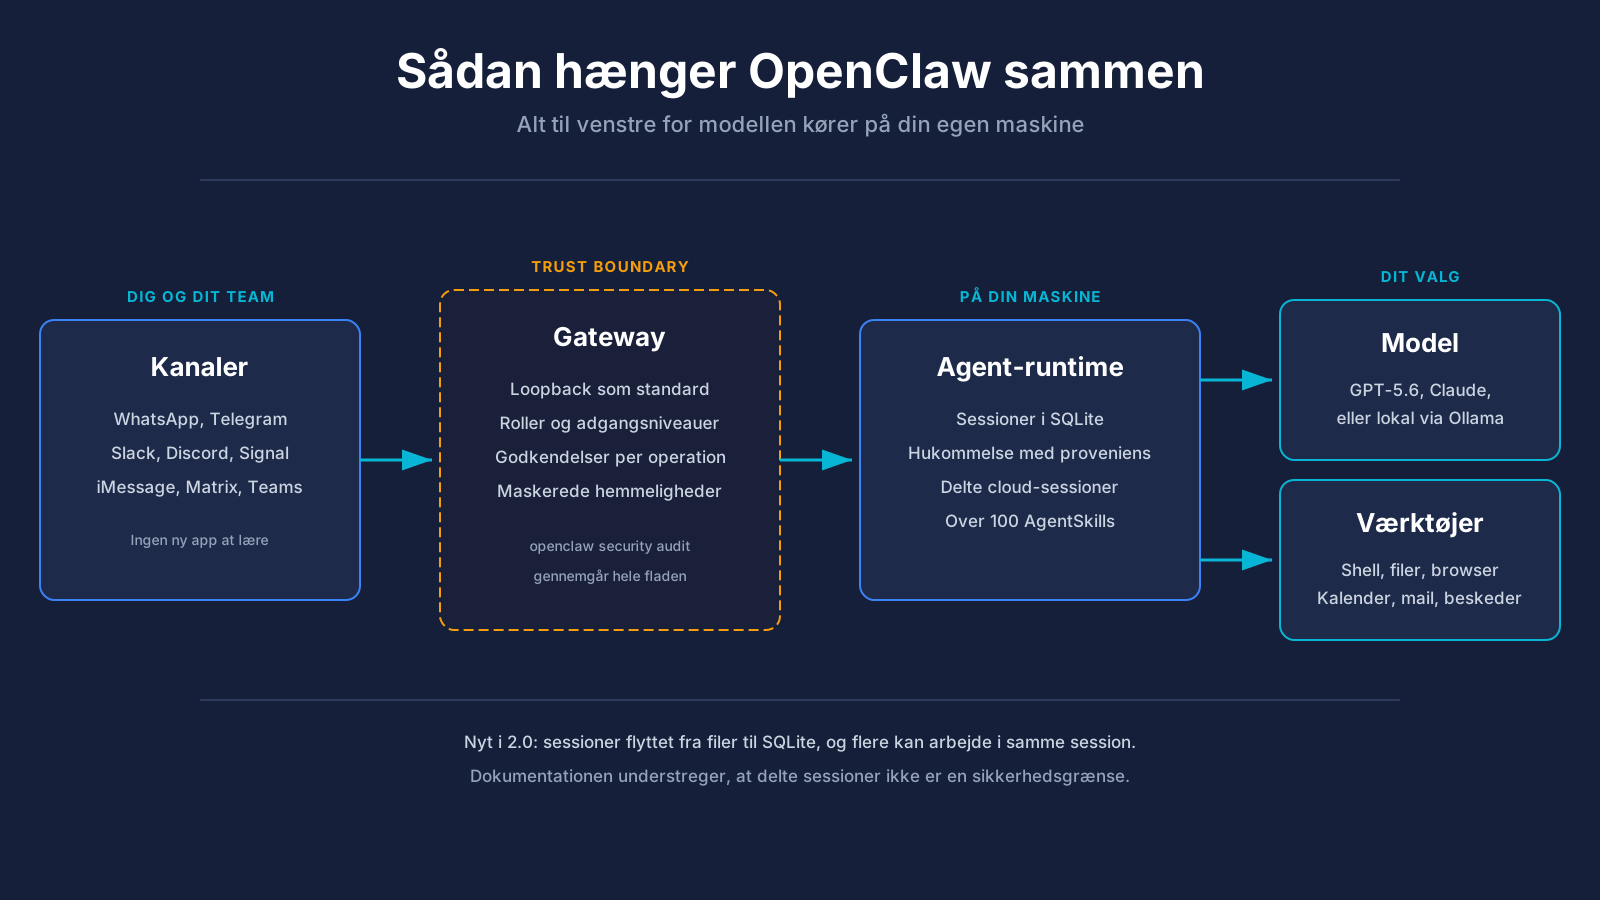
OpenClaw er en agent-runtime, du selv hoster. Den kører på din egen maskine, kobler sig på den sprogmodel du vælger, og lader dig styre den fra de beskedtjenester du allerede bruger: WhatsApp, Telegram, Slack, Discord, Signal, iMessage og en håndfuld andre. Du tager din egen API-nøgle med, eller peger den på en model der kører lokalt gennem Ollama eller LM Studio.
Projektet er skrevet i TypeScript og Swift, udgives under MIT-licens og har over 100 færdige AgentSkills, der lader agenten køre shell-kommandoer, arbejde i filsystemet og styre en browser. Østrigske Peter Steinberger byggede det i november 2025, det skiftede navn to gange på fire dage i januar 2026 efter en varemærkeindsigelse fra Anthropic, og da Steinberger i februar gik til OpenAI, overtog en nonprofit projektet. Repoet står i dag med 388.000 stjerner, altså flere end React.
Chatten er blevet en arbejdsflade
Den mest synlige ændring er, at samtalen ikke længere kun er tekst. Agenten kan sende interaktive widgets ind i chatten, og du kan pinne dem. I det øjeblik en widget er pinnet, dukker en Chat-Split-Dashboard-vælger op i toppen, og tråden har dermed sit eget dashboard af levende widgets. En pinnet widget kan få tildelt præcis de handlinger og netværks-origins, den må bruge, og det renderede view kan eksporteres som PNG.
Terminalen har fået samme behandling. Flere browsere kan nu dele den samme terminal i en samtale, og agenten kan inspicere eller betjene en terminal, du selv har åbnet i den session. Du kan trække filer ind i den med upload-status, annullering og gentagelse per fil, og stien bliver indsat korrekt escaped uden at kommandoen bliver kørt.
Dertil kommer fuldtekstsøgning på tværs af tidligere samtaler, hvor et træf åbner de omkringliggende beskeder, og et vedvarende statuskort per session, der overlever reloads og følger med på web, macOS, iOS og Android, mens subagenter arbejder og ændringerne hober sig op.
Agenten kan også stille spørgsmål tilbage på en struktureret måde. Et spørgsmål kommer som et kort med knapper i beskedtjenesten, med fritekst som alternativ og en eksplicit Skip. Og med værktøjet suggest_task kan den foreslå videre arbejde uden at det ser ud som om, den allerede er gået i gang med det.
Fladen er samtidig bygget om indeni. Antallet af JavaScript-forespørgsler ved opstart faldt fra 140 til 45 og opstartstiden fra cirka 1,6 sekunder til 575 millisekunder, målt i simuleret test med kunstig netværksforsinkelse.
Sessioner i SQLite, og på andre maskiner
Under fladen er sessioner og transskriptioner flyttet fra løse filer til SQLite. Det er den ændring, der kræver en verificeret backup før opgradering. En nedgradering kræver, at den nye CLI først genskaber de arkiverede legacy-artefakter, og sessioner oprettet efter migreringen kan slet ikke ses i ældre versioner.
Til gengæld følger der værktøj med. openclaw backup sqlite laver komprimerede snapshots med gendannelse, og openclaw audit kan nu afgrænses med --after og --before på kalenderdatoer.
En session kan flyttes til en parret maskine eller en cloud-worker og tage sit arbejdsområde med, så en varm maskine og et forberedt projekt kan genbruges næste gang. Placeringskontrollen viser aktiv tjeneste, profil, maskinens ressourcer og hvor mange worker-slots der er ledige. Samtidig skalerer den samlede samtidighed nu efter maskinens CPU-parallelisme, afgrænset til mellem 8 og 16 kørsler ad gangen, medmindre du selv har sat en grænse.
Og flere kan være i samme session. Ejeren eller en administrator bestemmer, om en anden må læse med, foreslå ændringer, arbejde i et udkast eller deltage direkte, og verificerede brugere kan få navngivne roller, der begrænser hvilke agenter og hvilke af andres sessioner de kan nå, eventuelt med krav om sandkasse på nye sessioner.
Her gør dokumentationen noget, man sjældent ser: den siger rent ud, at det ikke er en sikkerhedsgrænse. Rollerne styrer, hvad folk kan gøre i fladen, ikke hvad de teknisk kan komme til. Det samme gælder incognito-tilstand, hvor samtalen bliver i proceshukommelsen og ikke skrives til disk. Modeludbyderen får stadig alle beskeder, værktøjer kan stadig nå eksterne tjenester, og den der driver gatewayen kan følge med live.
Hemmeligheder der ikke havner i chatloggen
Når en agent skal bruge et kodeord, spørger den nu gennem en maskeret prompt. Værdien lander hverken i chatten eller i modellens kontekst, og en valgfri proxy kan binde substitutionen af en beskyttet hemmelighed til bestemte godkendte destinationer.
Oveni ligger et delt hemmelighedslager i SQLite, som styres fra CLI og indstillinger. Hemmeligheder er write-only, udgående trafik kan bindes til de hosts der er erklæret, og almindelige miljøværdier holdes adskilt fra egentlige hemmeligheder. Vil man længere, kan en 1Password-broker slå kuraterede referencer op med godkendelse per hemmelighed og et revisionsspor uden værdier i.
Godkendelser til gentaget arbejde er den anden halvdel. Du giver lov én gang til en præcis operation, kan bagefter se hvad du har givet lov til og trække det tilbage, og systemet kræver ny godkendelse hvis jobbet eller operationen ændrer sig. Det er en anden model end den klik-ja-igen-og-igen, de fleste agentværktøjer ender i, og den er forudsætningen for at lade en agent køre gentagne opgaver med /loop, enten på fast interval eller i eget tempo. For den slags automatisering af arbejdsgange er det forskellen på et forsøg og noget, der kan stå og køre.
Endelig gennemgår openclaw security audit indgående adgang, hvor stort et område værktøjerne kan nå, netværkseksponering, browserkontrol og hvilke plugins der er tilladt.
Hukommelse der kan fortrydes
Baggrundskonsolidering af hukommelse er nu slået til som standard. Modellen bearbejder tidligere samtaler i baggrunden, men kun materiale med dokumenteret oprindelse forfremmes til langtidshukommelse, og resultatet kan læses i en Dream Diary. Du kan se præcis hvilke sessioner der har bidraget til en given hukommelse.
Det mest brugbare er dog openclaw memory forget. Den fjerner afledt hukommelse, der kan identificeres, uden at slette de oprindelige transskriptioner. Hukommelse og kilde er altså to forskellige ting, man kan rydde op i hver for sig. Det flugter med det, persistent hukommelse til AI-agenter har vist: problemet er sjældent at huske nok, men at huske det forkerte som om det stadig var sandt.
Agenten lærer også af sig selv nu. Den fanger genbrugelige lektioner og anvender automatisk nye skills, der er godkendt af scanneren, mens ændringer i de skills du selv har skrevet bliver liggende til gennemsyn. Et Skill Workshop samler de lærte skills i et forløb, man kan rulle tilbage, og det hele kan slås fra per agent.
Opsætning, kanaler og brudte ting
Førstegangsopsætningen scanner nu maskinen for adgang, du allerede har: verificerede logins til Codex, ChatGPT eller Claude CLI, en API-nøgle, et provider-login eller installerede Ollama- og LM Studio-modeller. Og den beviser, at det valgte faktisk kan svare, før det gemmes. Nye OpenAI-opsætninger defaulter til GPT-5.6, lokale kører nu på en styret llama-server med Gemma 4 som default ved lidt RAM og 64.000 tokens kontekst. Den kan endda importere hukommelse fra en eksisterende Claude Code-, Codex- eller Hermes-opsætning.
På kanalsiden er Slack løftet mest, med Enterprise Grid-identitet, arbejdsområde-routing, godkendelser og direkte beskeder til mellem 1 og 8 modtagere. Telegram kan nu sende tabeller, overskrifter, checklister og formler natively og åbne hele kontrolfladen som Mini App med /dashboard, mens Discord kan vise HTML-widgets inde i Activities.
Og så er der det, der er brudt. OpenProse-pluginet og kommandoen /prose er fjernet, og openclaw doctor --fix rydder op. Modelreferencer som codex/* og openai-codex/* er flyttet til openai/*. En række imports i plugin-SDK'et udfases fra 1. september 2026, så har du bygget noget selv oven på OpenClaw, er det nu det skal flyttes.
Læser man listen igennem, er der påfaldende lidt om modeller og påfaldende meget om revisionsspor, roller, hemmeligheder, backup og hvad der sker når noget skal fortrydes. 2.0 er i praksis en driftsudgivelse forklædt som en funktionsudgivelse.
Det er formentlig det rigtige sted at bruge 16.000 pull requests. En agent, der kan køre kommandoer på din maskine og læse dine beskeder, er ikke begrænset af hvor kløgtig modellen er. Den er begrænset af, om du tør give den adgang til noget, der betyder noget. Og det spørgsmål besvares af værktøj, ikke af vægte.
Kilde: OpenClaw release notes
